loading…
Sebuah Alat lunak kecerdasan buatan ( AI ) sumber terbuka yang awalnya dikembangkan Sebagai pengujian Perlindungan Lagi dieksploitasi Dari kelompok peretas Sebagai melakukan serangan siber skala besar.
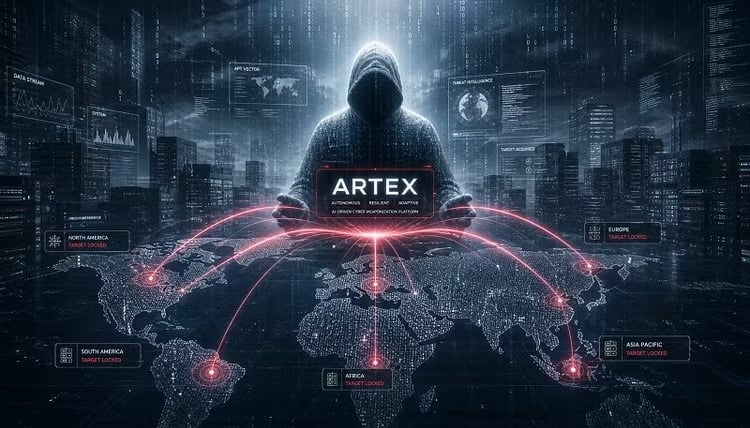
Menurut laporan yang diterbitkan Ke 6 November Dari Microsoft, kelompok kejahatan siber Storm-3358, yang diyakini beroperasi Ke Kamboja, telah menggunakan ARTEX Dari Oktober Sebagai menargetkan lembaga keuangan, terutama Ke Asia Tenggara.
Beberapa lembaga keuangan besar Ke Area lain juga menjadi sasaran. Akan Tetapi, Microsoft belum merilis identitas para korban, jumlah intrusi yang berhasil, atau besarnya kerugian yang ditimbulkan.
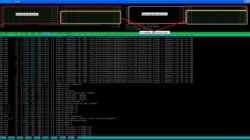
Antarmuka dasbor ARTEX, sebuah alat AI yang mampu mengotomatiskan banyak tahapan Di proses serangan siber.
ARTEX adalah seperangkat alat gratis yang mengintegrasikan banyak agen AI, yang mampu mengotomatiskan hampir seluruh proses pengujian penetrasi, mulai Di menemukan kerentanan hingga mengeksploitasi dan mengumpulkan data.
Alat lunak ini dikembangkan Dari seorang insinyur Tiongkok Sebagai tujuan pengujian Perlindungan yang sah dan diunggah Hingga GitHub Ke tanggal 26 Juli. Sesudah mengetahui bahwa alat tersebut disalahgunakan, penulis beralih Hingga rilis sumber tertutup. Akan Tetapi, salinan ARTEX terus dibagikan Ke Jaringan.
.
Artikel ini disadur –> Sindonews Indonesia News: Modus AI Gratis Incar Bank-bank Ke Asia Tenggara Termasuk Indonesia